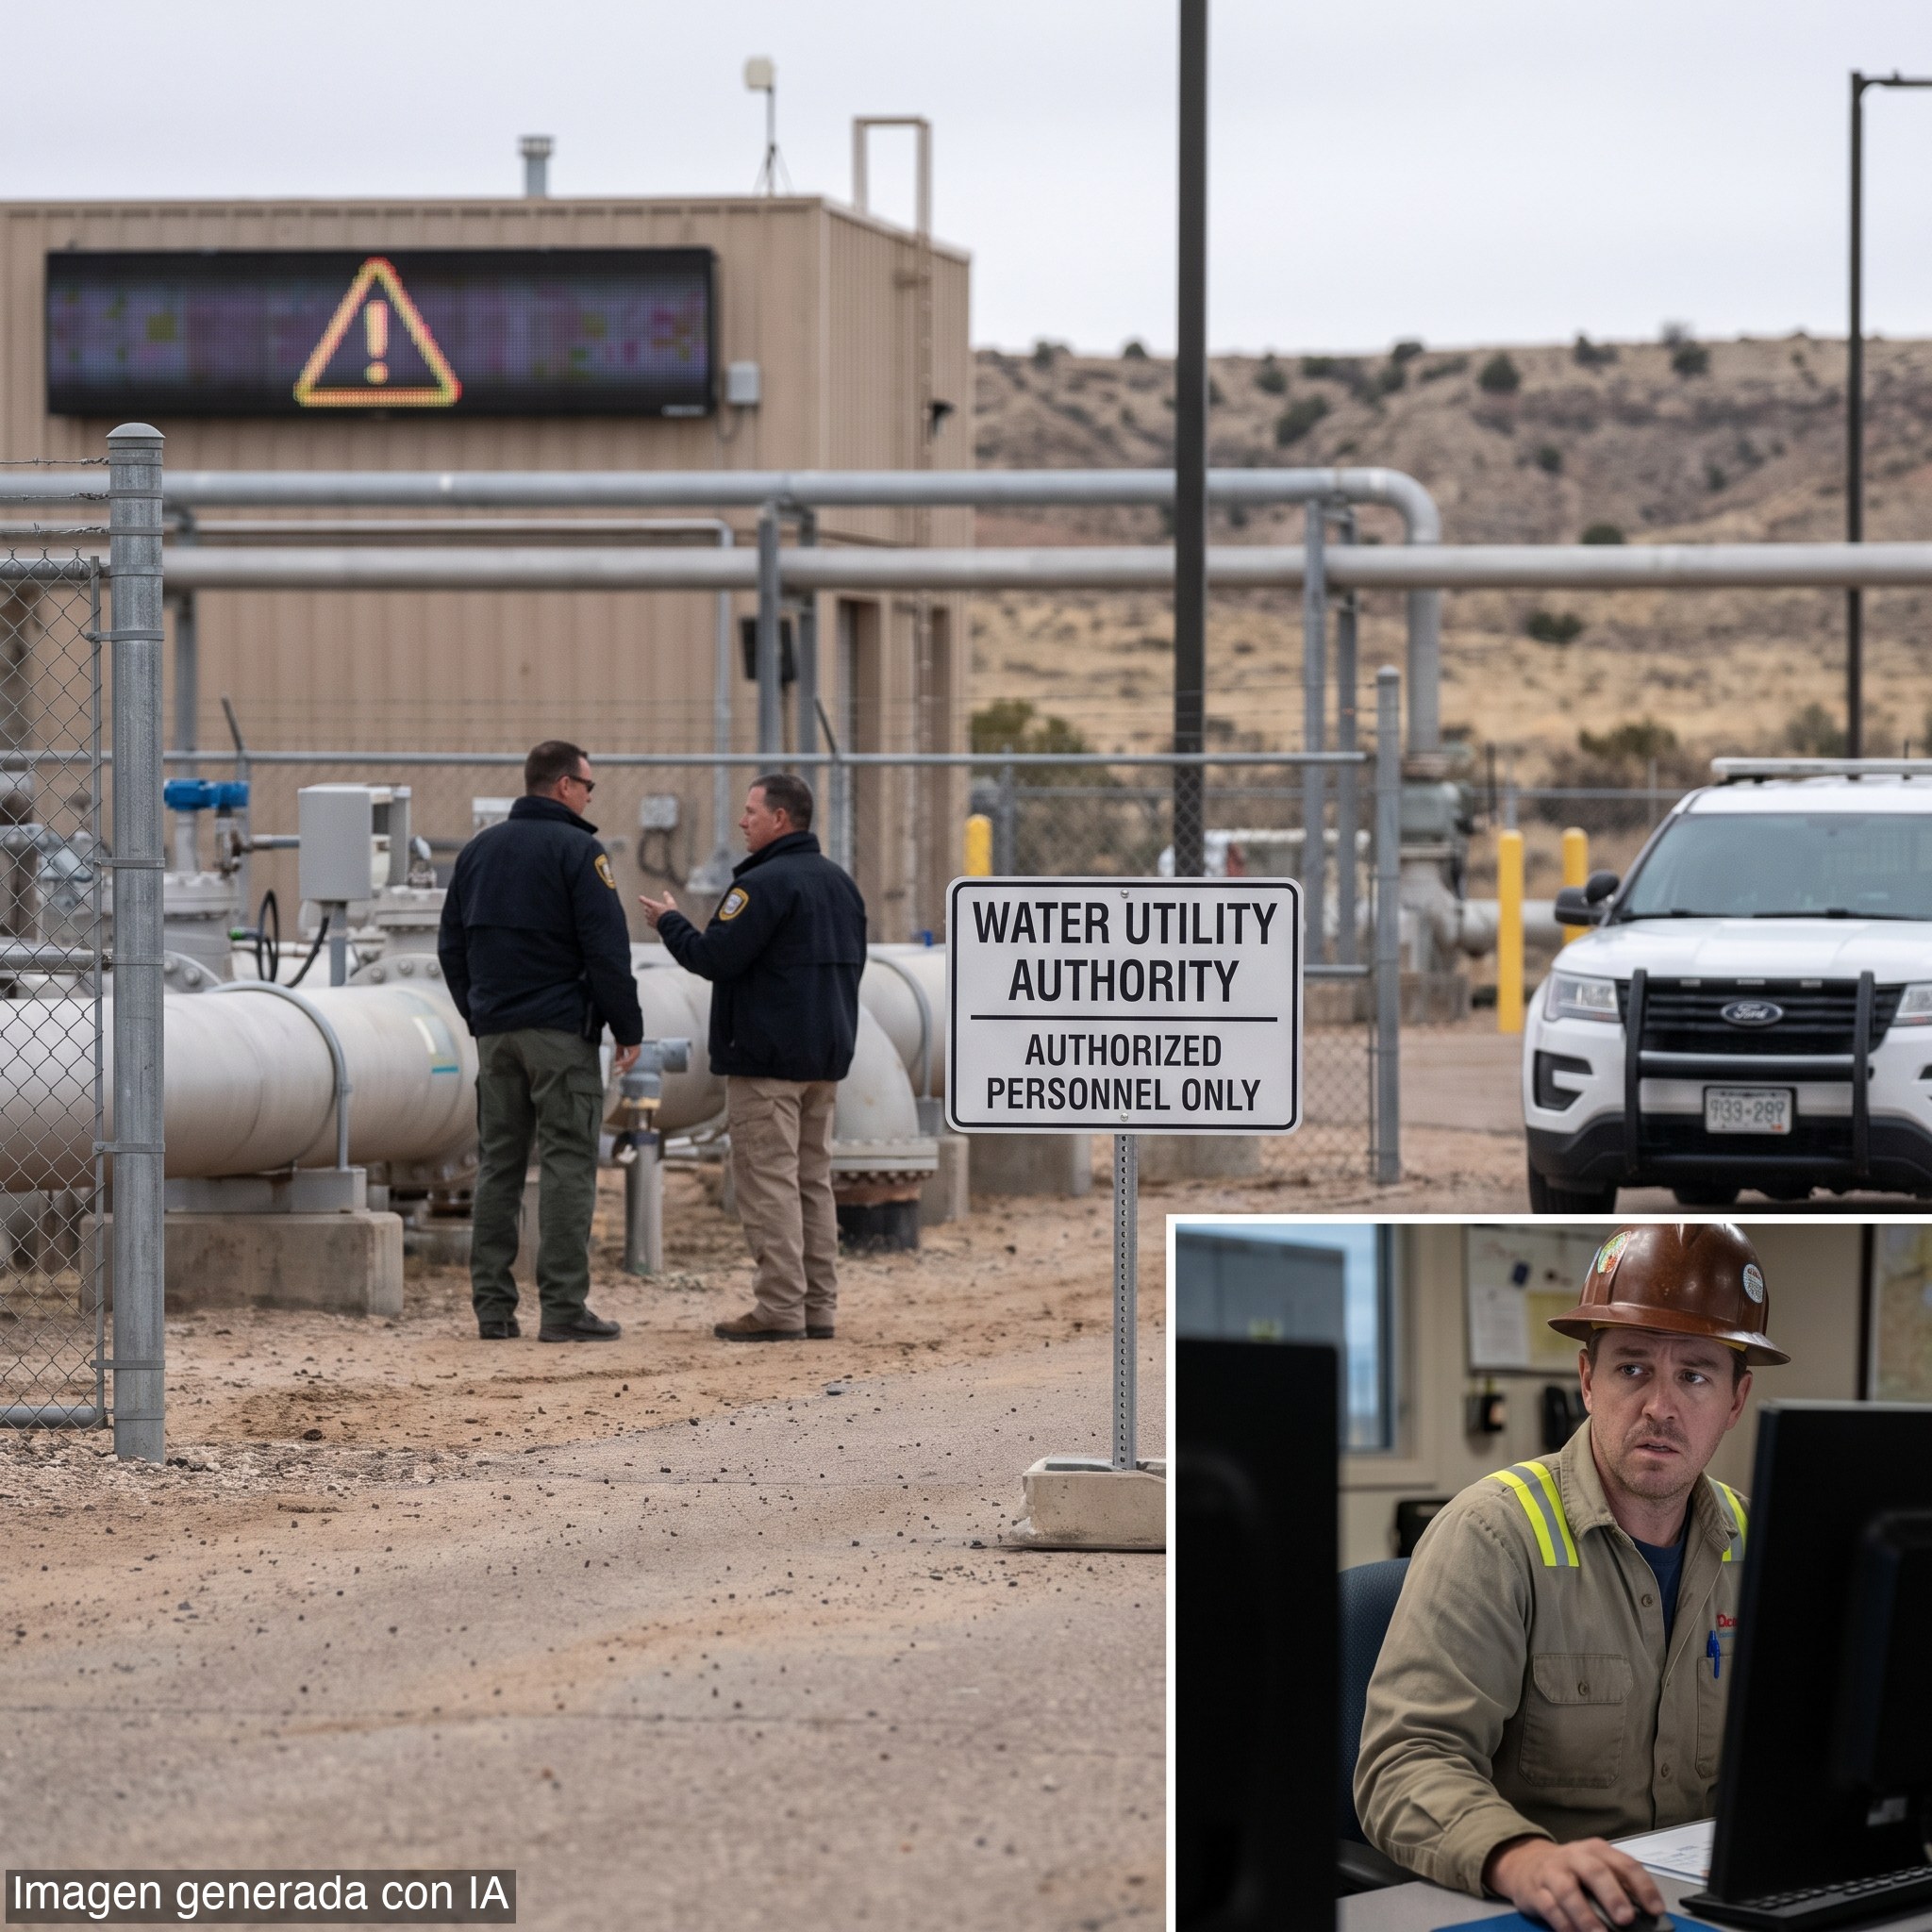
Las autoridades federales de Estados Unidos no han atribuido oficialmente los recientes ciberataques a sistemas de distribución de agua y aguas residuales a Irán, pero el FBI y el Departamento de Justicia investigan una campaña que ya afecta a 12 estados, incluidos más de 30 incidentes reportados solo en Minnesota, según ABC News.
Los ataques provocaron «pérdida de presión e inundaciones» en varias instalaciones, de acuerdo con el FBI, y obligaron a algunos operadores a recurrir a controles manuales. El agua potable permanece segura hasta ahora, pero la escala y la coordinación de los incidentes alarman a los expertos en ciberseguridad.
El principal sospechoso es Cyberav3ngers, grupo vinculado al gobierno iraní. La firma de ciberseguridad Tenable documentó que la organización anunció en la web oscura, poco después de que comenzaran los ataques aéreos de EE.UU. e Israel a finales de febrero, su intención de represaliar contra objetivos estadounidenses. Las autoridades federales reconocieron en ese momento que Irán intensificó sus operaciones cibernéticas. Hasta ahora, Cyberav3ngers no ha reclamado responsabilidad —algo inusual en su historial—, lo que lleva a expertos a temer que la operación podría seguir en curso.
La ausencia de demandas de rescate descarta un móvil financiero. El patrón apunta a sabotaje con fines de presión o demostración de capacidad.
El presidente Donald Trump descartó públicamente la vinculación iraní con una frase que atribuyó la responsabilidad a Minnesota y a su «gobernador corrupto». Analistas citados por el New York Post interpretan esa postura como táctica: Washington no quiere complicar las negociaciones en curso para reabrir el estrecho de Ormuz, y prefiere que cualquier contraataque cibernético permanezca igualmente «denegable». La lógica de la guerra cibernética, señalan, es precisamente esa: el impacto es visible, la autoría permanece en la sombra.
La naturaleza del instrumento complica la respuesta pública. Revelar detalles técnicos de los ataques facilitaría futuras intrusiones. Un sabotaje exitoso a gran escala sobre infraestructura crítica podría derivar en bajas civiles masivas; el hecho de que los daños sean hasta ahora limitados sugiere que Irán no ha desplegado —o no posee— capacidad destructiva plena en este dominio.
Lo que está en juego
Conviene mirar los incentivos. Teherán opera bajo una lógica de escalada controlada: presionar lo suficiente para extraer concesiones diplomáticas sin cruzar el umbral que justificaría una respuesta militar abierta. Los ataques a infraestructura civil —no militar— son precisamente ese instrumento: costosos para la población, difíciles de atribuir con certeza judicial, y políticamente incómodos para quien los sufre.
Para la administración Trump, el dilema es real: señalar públicamente a Irán cierra márgenes de negociación sobre Ormuz, pero el silencio tiene un costo de credibilidad ante aliados y ante la propia ciudadanía. El dato importa más que el ruido: doce estados afectados, ninguna demanda, y el principal sospechoso que no reivindica la autoría es una combinación que habla de una campaña diseñada para durar. La historia sugiere cautela frente a regímenes que usan la ambigüedad como escudo; concederles ese escudo sin costo alguno es una política que tarde o temprano presenta su factura.