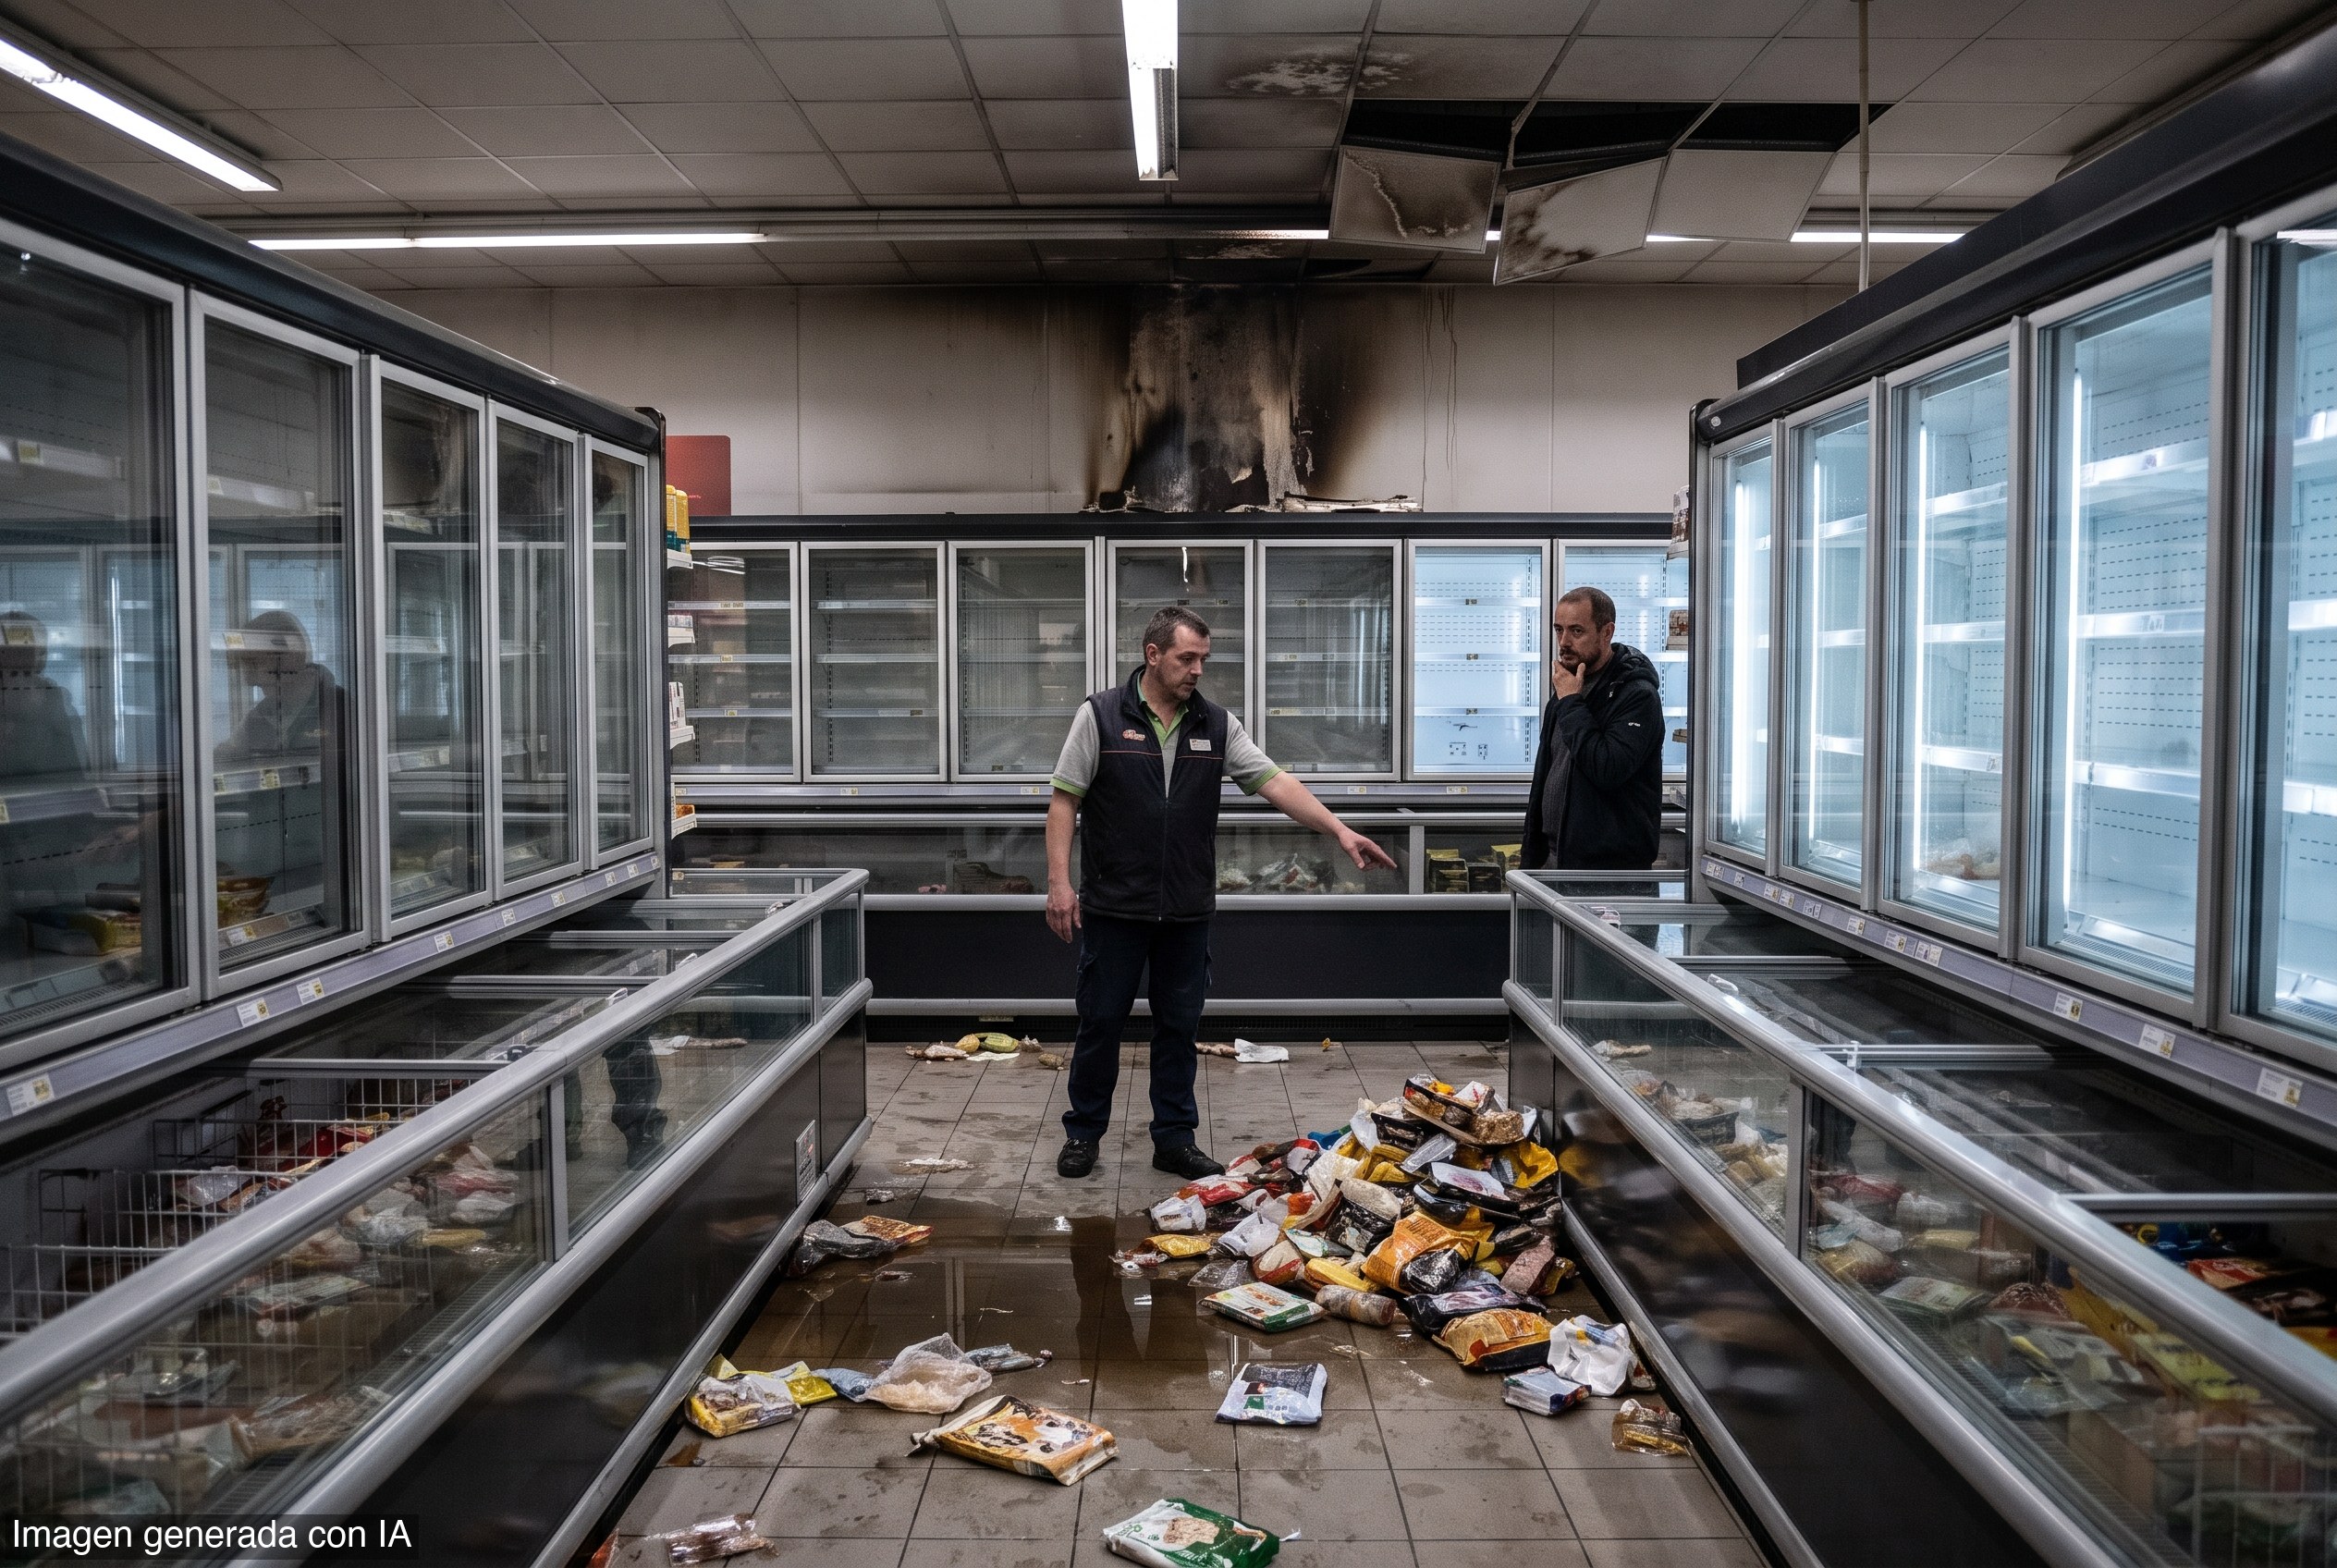
Un ciberataque contra los sistemas de refrigeración de cientos de supermercados en Francia elevó la temperatura de neveras y congeladores hasta 50 grados Celsius y dejó a su paso alimentos estropeados e incendios en varias tiendas.
La fiscalía de París dijo el lunes que se trató de un ataque de «gran escala» que estaba «afectando a refrigeradores conectados en varios grandes minoristas de alimentos en toda Francia». Prime Minister Sebastien Lecornu ordenó a la Agencia Nacional de Ciberseguridad de Francia, ANSSI, investigar, según una persona de su oficina.
Francia coordina con socios europeos porque otros países también podrían verse afectados, dijo esa fuente, que añadió que las autoridades evaluaban si otras empresas francesas corrían riesgo. Felix Aime, analista sénior de inteligencia sobre ciberamenazas en Sekoia Threat Detection and Research, dijo que España, Portugal, Polonia, Alemania y Bélgica también habían sido afectadas.
Entre los minoristas golpeados figuran Carrefour, que dijo que 80 de sus supermercados resultaron afectados; Monoprix, que indicó que cerca del 5% de sus tiendas fue impactado; y Les Mousquetaires, propietario de Intermarche, que informó que los refrigeradores de alrededor de 150 tiendas fueron calentados hasta 50 grados Celsius durante seis horas en la noche. Un portavoz afirmó que toda la comida afectada fue descartada para eliminar riesgos sanitarios.
Dominique Schelcher, director general de Cooperative U, dijo que su grupo también había sido atacado. Afirmó en X que apuntar a equipos esenciales para preservar productos frescos y abastecer a la población francesa era de «extrema gravedad» y «sin precedentes». Intermarche, por su parte, dijo a AFP que las tiendas afectadas tendrían que «tirar todos los productos» frescos o congelados.
No había una estimación inmediata de las pérdidas para el conjunto del sector, pero Thierry Cotillard, director ejecutivo de Intermarche, dijo a BFM TV que el ataque representaría pérdidas por «decenas de millones de euros a nivel nacional en un solo día». La asociación europea del comercio minorista, Eurocommerce, sostuvo que el incidente subraya la importancia de la resiliencia en toda la cadena de suministro.
Los corredores fríos de los supermercados suelen operar mediante paneles de control que gestionan los refrigeradores y congeladores de toda una tienda y pueden accederse por internet, lo que permite a las empresas de mantenimiento ajustarlos a distancia. Esa conectividad también amplía la superficie de ataque.
Según una fuente cercana a Lecornu, ANSSI identificó una vulnerabilidad en software suministrado por la empresa danesa Danfoss. Danfoss dijo que era «consciente de incidentes en Francia que afectan a un número limitado de sistemas de gestión de refrigeración» y agregó que las unidades afectadas «ejecutaban firmware desactualizado». La empresa señaló que había recomendado durante mucho tiempo mantener los sistemas compatibles actualizados y migrar equipos antiguos a soluciones más recientes.
La firma de ciberseguridad Claroty publicó el 9 de agosto una investigación sobre vulnerabilidades en el controlador Danfoss AK-SM 800A. De acuerdo con ese informe, las actualizaciones de software emitidas por Danfoss resolvieron problemas que podrían haber permitido a atacantes eludir controles de autenticación y ejecutar código en dispositivos comprometidos.
La federación minorista francesa, FCD, pidió a Danfoss «transparencia total» sobre el incidente. Además, el ataque llega en un momento en que otros actores del comercio también han mostrado la fragilidad operativa de la distribución conectada: Ahold Delhaize informó de un «problema de seguridad» en su red, mientras su aplicación móvil decía que no podía entregar comestibles por un «incidente de ciberseguridad».
El dato importa más que el ruido. Cuando la infraestructura básica del comercio se administra por internet, la eficiencia viene acompañada de una vulnerabilidad visible: basta una falla para destruir inventarios, encarecer operaciones y trasladar el costo a las empresas, a los consumidores y, en última instancia, al sistema entero.
La respuesta razonable no pasa por romantizar la exposición tecnológica, sino por exigir responsabilidad, transparencia y mantenimiento al día. Si un componente crítico puede vaciar vitrinas, provocar incendios y forzar descartes masivos de alimentos, entonces la discusión ya no es solo tecnológica: es institucional, económica y de seguridad pública.